
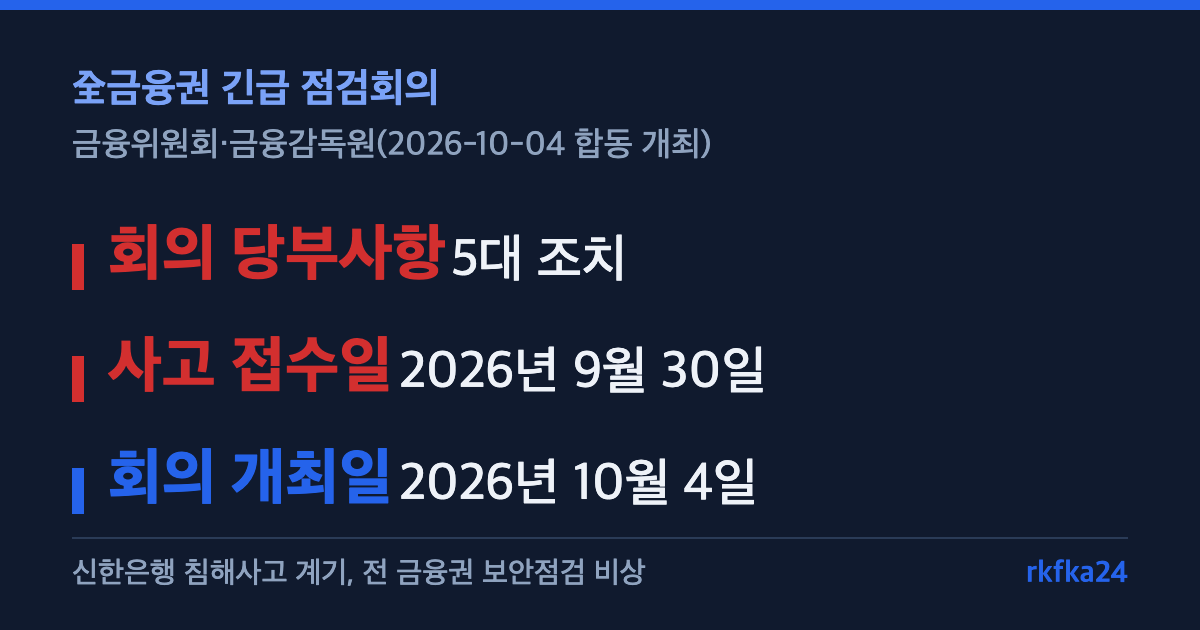
금융위원회에 따르면, 신한은행 침해사고를 계기로 2026년 10월 4일 이억원 금융위원장 주재로 「全금융권 긴급 점검회의」가 열렸다. 금융위가 당부한 5가지 조치의 핵심은 무엇일까.
무슨 일이 있었나
신한은행 침해사고는 2026년 9월 30일 접수돼 당일 즉시 현장조사가 시작됐다. 이후 다른 금융회사들의 침해신고도 신속하게 조사가 진행 중이다. 앞서 10월 2일에는 금융위 사무처장 주재로 「긴급 상황대응 회의」가 열려 공격정보가 전 금융권에 전파됐고, 보안점검 체크리스트 배포와 점검결과 보고 요청이 이뤄졌다. 이번 10월 4일 회의는 그 후속 조치로, 금융위원장이 직접 주재했다. 사고 접수부터 고위급 회의 소집까지 나흘밖에 걸리지 않은 셈이라, 그만큼 당국이 이번 사안을 엄중하게 보고 있다는 뜻으로 읽을 수 있다.
회의에는 금융감독원장·금융보안원장·금융업권 협회장과 주요 금융회사 7개사, 과학기술정보통신부·개인정보보호위원회·경찰청 관계자까지 참석했다. 금융 보안 사고에 정부 여러 부처가 함께 대응하는 모습이다. 금융 당국뿐 아니라 개인정보보호위원회와 경찰청까지 자리한 것은, 이번 사고를 단순한 전산 장애가 아니라 개인정보 유출과 범죄 수사까지 이어질 수 있는 사안으로 보고 있다는 뜻으로 풀이된다.
당부한 5가지 조치는 무엇인가
금융위원장이 이날 당부한 조치는 다섯 가지로 정리된다. 은행·카드사뿐 아니라 상호금융·저축은행·보험·증권·핀테크 등 중소형사까지 포함한 전 금융권의 신속하고 철저한 자체점검과 결과보고가 첫 번째다. 대출모집인·위탁업체의 접근권한을 포함해 외부접점 등 잠재적 위험요인을 최소화하라는 당부가 두 번째다. 유출정보의 범위를 신속히 파악하고 보이스피싱 등 2차 피해를 예방하는, 신속하고 실효성 있는 소비자 보호·피해보상이 세 번째다. 위협정보를 신속히 공유하고 금융권이 공동대응을 강화하는 것이 네 번째다. 마지막으로 "AI공격은 AI로 방어"한다는 원칙 아래 제로트러스트 기반 보안체계로 전환하라는 당부가 다섯 번째다.
| 순번 | 당부 내용 |
|---|---|
| ① | 전 금융권 신속·철저한 보안점검(중소형사 포함) |
| ② | 외부접점 등 잠재적 위험요인 최소화 |
| ③ | 신속·실효성 있는 소비자 보호·피해보상 |
| ④ | 위협정보 신속 공유 및 금융권 공동대응 강화 |
| ⑤ | AI공격은 AI로 방어 — 제로트러스트 기반 보안체계 전환 |
- 10월 2일 — 사무처장 주재 긴급 상황대응 회의, 공격정보 전파·체크리스트 배포
- 10월 4일 — 금융위원장 주재 全금융권 긴급 점검회의, 5대 조치 당부
경고도 함께 나왔다
정부는 이번 회의에서 경고성 메시지도 분명히 했다. 이미 공유된 공격정보가 있음에도 필요한 점검·대응을 소홀히 해 유사사고가 발생하면 관련 법령에 따라 엄정 대응하겠다는 것이다. 공격정보를 전파받은 금융회사가 그 이후에도 점검을 게을리하면 책임을 묻겠다는 뜻으로 읽힌다. 단순 권고가 아니라 법적 책임을 거론한 만큼, 금융회사 입장에서는 보안점검을 미루기 어려운 상황이 됐다.
이 글이 다루지 않는 것
이 글은 2026년 10월 4일 개최된 全금융권 긴급 점검회의의 경위와 5대 조치만 다룬다.
- 신한은행 침해사고의 구체적인 유출 규모나 원인은 조사 중이며, 원문에 확정된 수치가 없다 — 추정해서 서술하지 않는다
- 신한은행 외에 추가로 신고된 다른 금융회사명은 원문에 명시되지 않았다 — 다른 회사명을 추정해서 쓰지 않는다
이 정보, 지금도 유효할까
이 자료는 2026년 10월 4일 회의 당일 배포된 내용이며, 확인 시점(2026년 10월 7일) 기준으로는 3일이 지났다. 침해사고 조사는 진행형이라 유출 규모나 추가 피해 범위 등 세부 내용은 계속 업데이트될 가능성이 크다. 최신 조사 결과나 금융회사별 대응 현황은 금융위원회 공지를 통해 다시 확인하는 것이 정확하다. 특히 유출 규모나 추가 피해 금융회사 명단처럼 민감한 정보는 조사가 끝나야 공식적으로 확정될 수 있는 사안이라, 섣부른 추정보다는 당국 발표를 기다리는 것이 안전하다.
자주 묻는 질문
Q. 신한은행 외에 다른 금융회사도 피해를 입었나?
A. 다른 금융회사들의 침해신고도 조사 중이라고만 돼 있을 뿐, 구체적인 회사명은 원문에 명시되지 않았다.
Q. 유출된 개인정보는 구체적으로 얼마나 되나?
A. 원문에 확정된 유출 규모 수치가 없다. 조사가 진행 중인 사안이다.
Q. 금융소비자가 지금 할 수 있는 조치는 없나?
A. 이 글은 정부·금융권의 내부 대응 회의를 다뤘다. 소비자 행동요령은 별도의 소비자경보 자료를 참고해야 한다.
Q. 회의는 한 번으로 끝나나?
A. 원문에는 추가 회의 일정이 명시돼 있지 않다. 다만 조사가 진행형인 만큼 후속 조치가 이어질 가능성이 있다.
Q. 점검을 소홀히 한 금융회사는 어떻게 되나?
A. 정부는 공유된 공격정보에도 점검을 소홀히 해 유사사고가 나면 관련 법령에 따라 엄정 대응하겠다고 밝혔다.
같이 보면 좋은 글
금융 보안 관련 소식은 「개인정보 유출 과징금, 왜 '대충' 매겨진다는 비판이 나올까요」와 「망분리 2차 완화는 신청 기준부터 확인하세요」에서, AI 보안 관련 소식은 「프런티어 AI 보안테스트, 수천만 줄을 몇 시간 만에 봤나요」에서 확인할 수 있다.
정리하면, 2026년 9월 30일 접수된 신한은행 침해사고를 계기로 10월 4일 금융위원장 주재 「全금융권 긴급 점검회의」가 열렸다. 금융위원장은 전 금융권 보안점검, 외부접점 위험요인 최소화, 소비자 보호·피해보상, 위협정보 공유, 제로트러스트 전환이라는 5가지 조치를 당부했다. 정부는 점검을 소홀히 해 유사사고가 발생하면 법령에 따라 엄정 대응하겠다고도 경고했다. 유출 규모 등 세부 사항은 아직 조사 중이며, 확정되는 대로 추가 공지가 나올 것으로 보인다.
출처: 금융위원회 「全금융권이 비상한 경각심을 갖고 침해위협에 대응해 나가겠습니다 — 금융위원장 주재 금융위·금감원 합동 「全금융권 긴급 점검회의」 개최」(2026-10-04) · 금융위원회 원문
'돈버는 방법 & IT' 카테고리의 다른 글
| 공유재산 관리 체계 강화 4가지 개정내용 정리 (0) | 2026.10.07 |
|---|---|
| 과기정통부·KISA 사이버위협 대응체계 정리 (0) | 2026.10.07 |
| 왜 은행은 온라인 비중을 40%에서 60%로 늘렸을까요 (0) | 2026.10.07 |
| 일반 공공임대와 협동조합형, 뭐가 다를까요 (0) | 2026.10.07 |
| 거제·통영 소상공인 대출금리, 2.0%에서 1.5%로 내려갑니다 (0) | 2026.10.07 |