
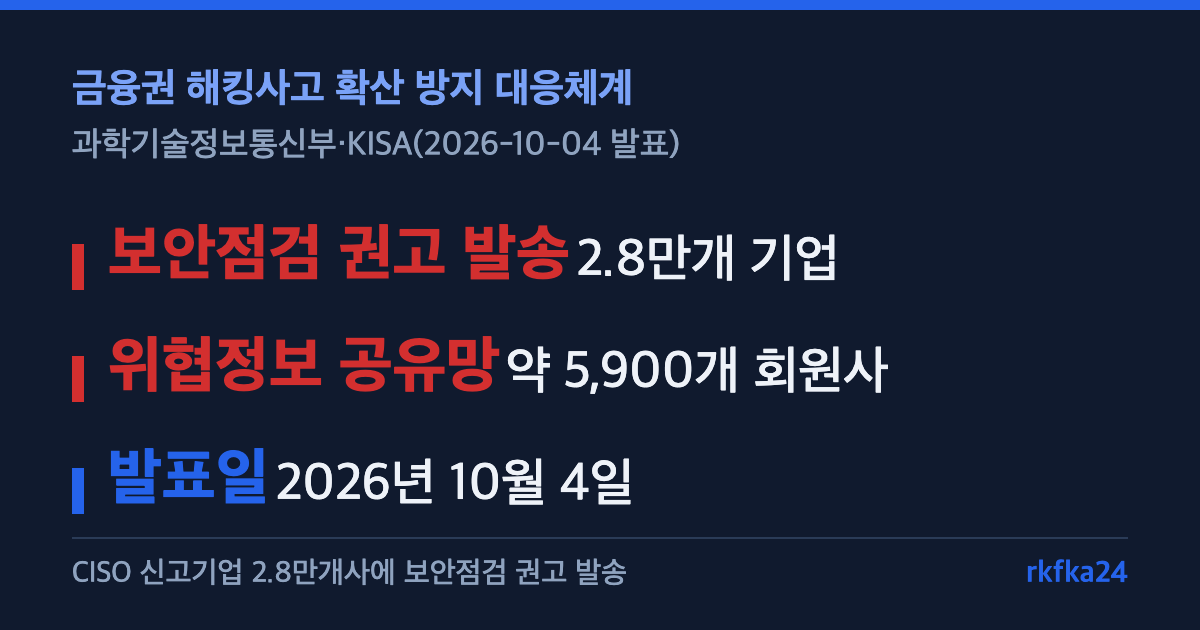
과기정통부·KISA 사이버위협 대응체계가 2026년 10월 4일 강화됐다. 금융권 해킹사고의 민간 확산을 막기 위해 CISO 신고기업 약 2.8만개에 보안점검 권고 메일을 보낸 것이 핵심이다.
누가, 무엇을 맡고 있나
최근 발생한 금융권 해킹사고를 두고 두 갈래의 대응이 동시에 진행되고 있다. 사고 자체의 조사·대응은 금융위원회·금융감독원·금융보안원이 맡는다. 반면 과학기술정보통신부와 KISA(한국인터넷진흥원)는 이 사고가 민간 분야로 유사하게 확산되는 것을 막기 위해 별도의 대응체계를 강화했다. 쉽게 말해 "무슨 일이 있었는지"를 조사하는 쪽과, "다른 곳으로 번지지 않게" 막는 쪽이 나뉘어 있는 구조다. 한 기관이 조사와 확산 방지를 동시에 떠맡는 대신, 전문 영역별로 역할을 나눠 동시에 대응 속도를 높이려는 접근으로 볼 수 있다.
구체적으로 어떤 조치가 취해졌나
과기정통부·KISA가 발표한 조치는 크게 다섯 가지다. 첫째, KISA 인터넷침해대응센터(KISC)가 주요 기업 홈페이지 모니터링을 강화하고 침해사고 대응인력을 보강했으며, 비상출동조를 상시 대기 상태로 유지하고 있다. 둘째, '보호나라'와 사이버위협정보 분석공유체계(C-TAS, 약 5,900개 회원사)를 통해 위협정보를 제공하고 있다. 셋째, CISO 신고기업 약 2.8만개에 보안점검 권고 메일을 발송했다. 넷째, 금융보안원이 확인한 해외 공격자 IP 정보를 클라우드 사업자에 제공해 악성행위 차단을 요청했다. 다섯째, 금융위·금감원이 요청하면 KISA 전문인력이 즉시 현장에 투입될 수 있도록 사전 준비를 마쳤다. 다섯 가지 조치를 나눠보면 모니터링·정보공유·점검권고·차단요청·인력지원이라는 서로 다른 층위에서 동시에 손을 쓰고 있다는 것을 알 수 있다.
| 조치 | 내용 |
|---|---|
| KISC 비상대응체계 | 주요 기업 모니터링 강화, 비상출동조 상시대기 |
| 보안정보 전파 | '보호나라'·C-TAS(약 5,900개 회원사)로 위협정보 제공 |
| CISO 신고기업 대상 | 약 2.8만개 기업에 보안점검 권고 메일 발송 |
| 해외 공격자 IP 대응 | 클라우드 사업자에 제공, 악성행위 차단 요청 |
| 관계기관 협력 | KISA 전문인력 현장 투입 사전 준비 |
- 조사·대응 담당 — 금융위원회·금융감독원·금융보안원
- 확산 방지 담당 — 과학기술정보통신부·한국인터넷진흥원(KISA)
'2.8만개 기업'은 왜 선정됐나
보안점검 권고 메일을 받은 2.8만개 기업은 CISO(정보보호최고책임자) 신고기업이다. 일정 규모 이상의 기업은 법에 따라 CISO를 지정해 신고해야 하는데, 이 명단을 활용해 빠르게 보안점검 권고를 전파한 것으로 볼 수 있다. 금융권 해킹사고가 다른 업종의 기업으로 옮겨가는 것을 막으려면, 먼저 보안 관리 체계가 갖춰진 기업부터 점검을 독려하는 방식이 효율적이기 때문이다. CISO를 둔 기업은 이미 보안 담당 조직이 있는 만큼, 권고를 받으면 곧바로 점검에 착수할 수 있다는 점도 고려된 것으로 보인다.
이 글이 다루지 않는 것
이 글은 2026년 10월 4일 과기정통부가 발표한 확산 방지 조치만 다룬다.
- 어느 금융회사가 해킹당했는지 구체적인 피해 기업명은 원문에 없다 — 추정해서 쓰지 않는다
- 이 조치는 해킹사고 조사 자체가 아니라 2차 확산 방지 조치다 — 조사·수사는 금융위·금감원·금융보안원 소관이다
두 기관의 역할을 혼동하면 "과기정통부가 사고를 수사한다"처럼 잘못된 인상을 줄 수 있으므로, 이 구분을 명확히 해두는 편이 좋다.
이 정보, 지금도 유효할까
이 자료는 2026년 10월 4일 발표된 내용이며, 확인 시점(2026년 10월 7일) 기준으로는 3일이 지났다. 사이버위협 대응은 상황에 따라 계속 조정될 수 있는 영역이라, 추가 조치나 대상 기업 확대 여부는 과기정통부나 보호나라(KISA) 공지를 통해 다시 확인하는 것이 정확하다. 금융권 해킹사고 자체의 조사 결과가 나오면 대응체계 범위도 함께 조정될 가능성이 있다.
자주 묻는 질문
Q. 우리 회사도 보안점검 권고 메일을 받을 수 있나?
A. CISO 신고기업이라면 받았을 가능성이 있다. 받지 못했다면 '보호나라'를 통해 위협정보를 직접 확인할 수 있다.
Q. 어느 금융회사가 해킹당했나?
A. 이 원문에는 구체적인 피해 기업명이 명시돼 있지 않다.
Q. 과기정통부가 사고를 직접 조사하나?
A. 아니다. 사고 조사·대응은 금융위원회·금융감독원·금융보안원이 맡고, 과기정통부·KISA는 확산 방지를 맡는다.
Q. C-TAS는 누구나 가입할 수 있나?
A. 이 글에서 다룬 원문에는 가입 조건이 명시돼 있지 않다. 현재 약 5,900개 회원사가 참여하고 있다.
Q. 보안점검 권고 메일을 받았다면 무엇부터 해야 하나?
A. 원문에 구체적인 점검 항목까지는 담겨 있지 않다. '보호나라'에서 제공하는 위협정보를 함께 확인하는 것이 도움이 된다.
같이 보면 좋은 글
같은 사건의 금융권 내부 대응은 「금융위가 당부한 5가지 조치, 핵심은 뭘까요」에서, 개인정보 유출 관련 제도는 「개인정보 유출 과징금, 왜 '대충' 매겨진다는 비판이 나올까요」에서, AI 보안 관련 소식은 「프런티어 AI 보안테스트, 수천만 줄을 몇 시간 만에 봤나요」에서 확인할 수 있다.
정리하면, 금융권 해킹사고를 두고 금융위원회·금융감독원·금융보안원은 사고 자체를 조사하고, 과학기술정보통신부·KISA는 민간 분야로의 확산을 막는 역할을 맡고 있다. 2026년 10월 4일 과기정통부는 KISC 비상대응체계 강화, C-TAS를 통한 위협정보 공유, CISO 신고기업 2.8만개에 보안점검 권고 발송, 해외 공격자 IP 차단 요청, 관계기관 협력 준비라는 다섯 가지 조치를 한꺼번에 함께 발표했다.
출처: 과학기술정보통신부 정보보호네트워크정책실 사이버침해조사팀 「과기정통부, 금융권의 연이은 해킹사고에 사이버위협 대응체계 강화」(2026-10-04) · 과학기술정보통신부 원문
'돈버는 방법 & IT' 카테고리의 다른 글
| 지방정부 적자는 줄고 중앙정부 적자는 늘었습니다 (0) | 2026.10.07 |
|---|---|
| 공유재산 관리 체계 강화 4가지 개정내용 정리 (0) | 2026.10.07 |
| 금융위가 당부한 5가지 조치, 핵심은 뭘까요 (0) | 2026.10.07 |
| 왜 은행은 온라인 비중을 40%에서 60%로 늘렸을까요 (0) | 2026.10.07 |
| 일반 공공임대와 협동조합형, 뭐가 다를까요 (0) | 2026.10.07 |