
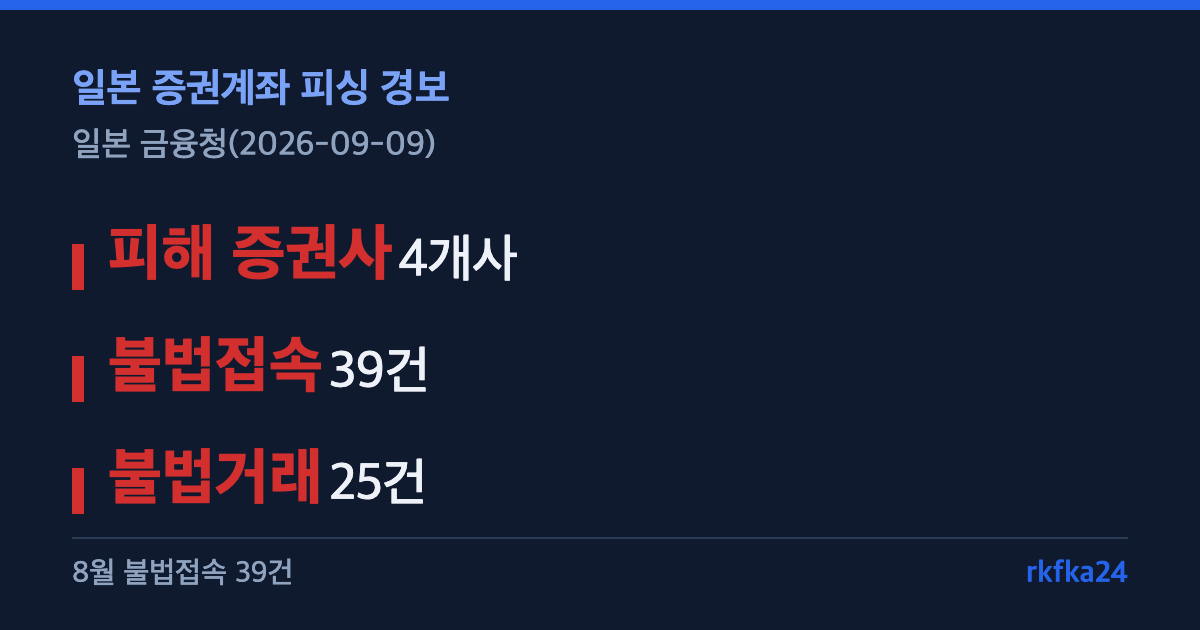
일본 금융청(金融庁)에 따르면, 지난 9월 9일 2026년 8월 한 달간 증권사 4개사에서 불법접속 39건, 불법거래 25건이 발생했다고 집계를 발표했다. 피싱사이트로 증권사 로그인ID·비밀번호를 탈취해 인터넷 거래계좌에 불법접속·불법거래하는 수법이 원인으로 지목됐다.
매달 숫자를 공개한다는 것의 의미
이 통계가 특히 주목받는 이유는 일회성 경보가 아니라 매달 갱신되는 상시 집계라는 점이다. 금융청은 각 증권사로부터 보고받은 잠정값을 매월 공개하며, 이 페이지는 2025년 1월 최초 개설 이후 지속적으로 갱신되고 있다. 가장 최근 갱신일은 2026년 10월 9일로 공식 확인된다.
- 피해 유형 — 피싱사이트로 로그인 정보 탈취 후 인터넷 거래계좌 불법접속·불법거래
- 2026년 8월 집계 — 피해 증권사 총 4개사, 불법접속 39건, 불법거래 25건
금융청이 권고하는 다섯 가지 예방 수칙
금융청은 이번 발표에서 투자자가 당장 바로 실천할 수 있는 구체적인 예방 수칙을 상세히 제시했다. 메일이나 SMS에 포함된 링크를 절대 클릭하지 말고, 사전에 등록해 둔 북마크로만 공식 사이트에 접속하라는 것이 첫 번째 권고다.
| 권고 항목 | 내용 |
|---|---|
| 링크 클릭 금지 | 메일·SMS 내 링크로 접속하지 않기 |
| 북마크 접속 | 사전 등록한 북마크로만 공식 사이트 접속 |
| 인증 강화 | 다중요소인증·알림서비스 활성화 |
| 비밀번호 관리 | 재사용 금지, 복잡한 비밀번호 사용 |
| 계좌 점검 | 정기적으로 상태 확인, 의심거래 즉시 신고 |
표에서 보듯 이 다섯 가지 수칙은 특정 플랫폼이나 국가에 한정되지 않는 보편적인 보안 습관이다. 국내 증권 앱을 이용하는 투자자에게도 그대로 적용할 수 있는 실천 방법이라는 점에서 특히 참고할 가치가 있다.
피싱사이트가 노리는 지점은 정확히 어디인가
이번 피해의 핵심 경로는 '가짜 로그인 화면'이다. 사기범은 실제 증권사 웹사이트와 거의 동일하게 생긴 피싱사이트를 만들어 이메일이나 문자로 링크를 뿌리고, 이용자가 그 링크를 눌러 로그인 정보를 입력하는 순간 ID·비밀번호를 탈취한다. 이렇게 탈취된 정보는 실제 증권사 사이트에 그대로 입력돼 계좌 불법접속·불법거래로 이어진다. 북마크로만 접속하라는 권고가 핵심인 이유가 여기에 있다. 메일·문자의 링크는 겉보기에 공식 URL과 구분하기 어려울 정도로 정교하게 위조될 수 있지만, 이용자가 직접 등록해 둔 북마크는 애초에 위조된 주소로 바뀔 수 없기 때문이다. 이 집계는 각 증권사의 자진 보고에 기반한 잠정값으로, 신고되지 않은 피해는 포함되지 않는다는 한계도 있다. 해외(일본) 사례인 만큼 집계 방식이나 피해 보상 절차가 국내 증권사·금융감독원 체계와 다를 수 있다는 점도 미리 함께 밝혀둘 필요가 있다. 특히 보상 여부·범위는 각 증권사의 약관과 과실 비율 판단에 따라 달라지는 경우가 많아, 피해를 알아챈 즉시 신고하는 것이 가장 기본적이면서도 가장 확실한 대응이 된다.
이 글이 다루지 않는 것
이 글은 2026년 9월 9일 일본 금융청이 발표한 2026년 8월 증권계좌 피싱 집계만 다룬다.
- "이 방법만 하면 100% 안전하다"는 식의 과장된 확정적 안전조언으로 서술하지 않는다
- 국내 증권사·금융감독원 보상 규정과 동일한 체계로 서술하지 않는다 — 해외(일본) 사례다
이 정보, 지금도 유효할까
이 자료는 2026년 9월 9일 발표된 2026년 8월분 집계다. 확인 시점(2026년 10월 11일) 기준으로는 발표 32일 뒤이며, 이 페이지는 매월 갱신되므로 최신 수치가 궁금하다면 금융청 공식 페이지를 직접 다시 확인하는 것이 가장 정확한 방법이다.
자주 묻는 질문
Q. 2026년 8월 피해 규모는 어느 정도인가?
A. 증권사 4개사에서 불법접속 39건, 불법거래 25건이 발생한 것으로 집계됐다. 이는 각 증권사가 금융청에 자진 보고한 잠정값이다.
Q. 왜 이런 피해가 발생하나?
A. 피싱사이트로 증권사 로그인ID·비밀번호를 탈취한 뒤, 그 정보로 실제 인터넷 거래계좌에 불법접속·불법거래하는 수법이다. 피싱사이트는 실제 사이트와 겉보기에 매우 비슷하게 만들어진다.
Q. 가장 중요한 예방 수칙은 무엇인가?
A. 메일·SMS 내 링크를 클릭하지 않고, 사전에 등록해 둔 북마크로만 공식 사이트에 접속하는 것이다. 다중요소인증까지 함께 켜두면 훨씬 더 효과적이다.
Q. 이 집계는 매달 발표되나?
A. 그렇다. 2025년 1월 최초 개설 이후 매월 갱신되는 상시 집계이며, 최근 갱신일은 2026년 10월 9일이다. 한 번 확인했다고 끝나는 성격의 정보가 아니라는 뜻이다.
Q. 이 수칙이 국내 증권 앱에도 적용되나?
A. 특정 국가나 플랫폼에 한정되지 않는 보편적인 보안 습관으로, 국내 증권 앱 이용자에게도 그대로 적용할 수 있다. 플랫폼이 달라도 로그인 정보를 노리는 사기 수법의 본질은 거의 동일하기 때문이다.
같이 보면 좋은 글: 「외국환거래법 시행령이 이미 확정·시행된 것으로 오해하지 마세요」와 「토큰화 실증결과를 성숙 시장 결론으로 오해하지 마세요」에서 비슷하게 공식 집계 수치를 과장 없이 그대로 읽어야 하는 금융 소식을 확인할 수 있다. 해외 금융보안 경보를 접할 때는 "북마크 접속"처럼 당장 실천 가능한 수칙부터 챙기는 습관이 필요하다.
정리하면, 일본 금융청은 2026년 8월 한 달간 증권사 4개사에서 불법접속 39건, 불법거래 25건이 발생했다고 발표했다. 피싱사이트로 로그인 정보를 탈취하는 수법이 원인이며, 금융청은 링크 클릭 금지·북마크 접속·다중요소인증 등 다섯 가지 예방 수칙을 권고했다. 이 집계는 매달 갱신되는 상시 경보로, 각 증권사의 자진 보고에 기반한 잠정값이라는 한계도 함께 알아둘 필요가 있다.
출처: 일본 금융청(金融庁) 「インターネット取引サービスへの不正アクセス・不正取引にご注意ください」(2026-09-09, 최종갱신 2026-10-09) · fsa.go.jp 공식 경보 · fsa.go.jp 금융청 공식 홈페이지
'돈버는 방법 & IT' 카테고리의 다른 글
| 모델번호 991174794, 혹시 집에 있는 할로윈 소품인가요 (0) | 2026.10.11 |
|---|---|
| 온라인 쇼핑몰의 이 화면, 일본에서는 곧 불법이 됩니다 (0) | 2026.10.11 |
| 아이 장난감 상자 속 음식 모형, 손가락보다 작은 조각이 있나요 (0) | 2026.10.11 |
| 내가 가입한 OTT, 해지 전에 '한 번 더 물어보게' 법이 바뀝니다 (0) | 2026.10.11 |
| 영국의 개인정보 감독기구 이름이, 9월 30일부로 바뀌었습니다 (0) | 2026.10.11 |